2026年10月21日、Webサイトの構築に広く用いられているプログラム言語「PHP」に深刻な脆弱性が2件見つかり、その修正版が公開されました。脆弱性とは、プログラムの不具合や設計上の弱点のことです。ニュースを見て、自分のスマートフォン(以下スマホ)やパソコンにどのような影響があるのか、気になった人もいるのではないでしょうか。
PHPの更新が必要なのは、PHPを使うWebサイトやサービスの運営者です。
Webサイトを利用するだけの一般利用者は、自分のスマホやパソコンでPHPを更新する必要はありません。ただし、利用中のWebサイトに危険が及んでいる可能性や、脆弱性の話題に便乗した偽のメールやSMS(ショートメッセージ)が届く可能性もあります。
一方、Webサイトを運営している場合は、使用中のPHPのバージョンが影響対象に含まれるかを確認し、該当する場合は修正版に更新する必要があります。また、NASなどの機器を外部から接続できる状態で使っている場合は、メーカーのセキュリティ情報や更新案内を確認してください。
本記事では、今回公開されたPHPの脆弱性の概要と、一般の利用者と、Webサイト運営者が取るべき対応を解説します。
※本記事は2026年10月22日時点の情報を基に作成しています。
PHPの脆弱性とは
今回公表されたのは、PHP本体にある2件の脆弱性です。悪用された場合、外部の攻撃者に、サーバ上で任意のコードを実行されるおそれがあります。PHPの開発チームは修正版を公開し、すべての管理者に、更新を呼びかけています。
PHPとは
PHPは、Webサイトの裏にあるサーバ側で動くプログラム言語です。オンラインショップの商品ページや会員ページなど、利用者や状況に応じて表示内容が変わるWebページの生成に使われています。
PHPが使われている範囲は広く、海外の調査サイト「W3Techs」によると、サーバ側のプログラム言語が判明しているWebサイトの69.3%で、PHPが使われています。
【参考情報】
W3Techs|Usage statistics of PHP for websites
今回見つかった2件の脆弱性
PHPの開発チームは2026年10月21日、2件の脆弱性を修正したPHP 8.5.12、8.4.27、8.3.36、8.2.35を公開しました。脆弱性の識別番号(公開された脆弱性ごとに割り当てられる世界共通の番号)は、CVE-2026-109618とCVE-2026-109619です。
開発チームによると、Webからのリクエストを処理するPHP環境が影響を受ける可能性があります。完全な回避策はなく、修正版への更新が唯一の安全な対処法です。
尚、CVSS(脆弱性の深刻さを0〜10のスコアで表す指標)では、今回の2件はいずれも9.2です。どちらも最も重い区分の「緊急(Critical)」にあたります。
【参考情報】
PHP|Security advisory: Critical remote code execution vulnerabilities, update now
GitHub(php/php-src)|GHSA-w8hw-w9fx-j79w(CVE-2026-109618)
GitHub(php/php-src)|GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)
公的機関からの呼びかけ
IPA(情報処理推進機構)は2026年10月21日、修正版の公開後に速やかに適用できるよう、PHPを使うWebサイトの管理者や開発者に事前準備を促しました。IPAによると、注意喚起の発表時点で、今回の脆弱性を悪用した攻撃は確認されていません。
一方、2024年には別のPHPの脆弱性が攻撃に悪用された事例があります。IPAは、こうした過去の事例も踏まえて予防的に注意を喚起しています。
政府のサイバーセキュリティ対策を担当する国家サイバー統括室も、修正版を速やかに適用するよう求めています。すぐに適用できない場合は、Webサイトの一時停止も有効な対策として挙げています。
【参考情報】
IPA|【事前準備のお願い】PHPのセキュリティリリース公開予定について
IPA|PHPの脆弱性(CVE-2024-4577)を狙う攻撃について
国家サイバー統括室(注意・警戒情報)|公式X(@cyber_forecast)
PHPの脆弱性による一般の利用者への影響
WebサービスでPHPが使われている場合、PHPの更新はサービスの運営事業者やサーバ管理者が行います。ただし、影響を受けるサービスが攻撃された場合は、利用者にも次のような影響が及ぶ可能性があります。
利用中のサービスが一時的に利用できなくなることがある
PHPの更新作業などに伴い、普段使っているサービスが、一時的にメンテナンスに入ることがあります。再開時期は、サービスの公式サイトや公式アプリで確認してください。
個人情報が不正に盗まれるおそれがある
PHPが更新されていないサイトが攻撃を受けると、サイトが改ざんされるおそれがあります。改ざんとは、管理者の意図に反して、サイトの内容や設定を書き換えられることです。実際の影響は、攻撃の内容やサイトの状態によって異なります。
そのため、利用しているサイトでセキュリティ事故や脆弱性に関する公表があった場合は、パスワードを変更し、同じパスワードを他のサービスで使い回している場合はそちらも変更しましょう。
また、不審なメールや連絡が届いていないか確認し、身に覚えのないログインや取引がないか定期的に確認してください。
利用中のIoT機器に影響がある可能性がある
一部のIoT機器の内部でPHPが使われていることがあります。自宅のIoT機器(NASなど)の管理画面にインターネットから接続できるようにしている場合は、メーカーからの更新案内を確認してください。 この機会に設定を見直すことも有効です。
PHPの脆弱性に便乗した手口
大きなニュースや社会の出来事は、詐欺に悪用されることがあります。今回のPHPの脆弱性に便乗した詐欺について、2026年10月22日時点で公的機関からの具体的な発表は見当たりません。ただし、今後の便乗詐欺に備えて、次のような手口には前もって注意しておきましょう。
セキュリティ対応を口実にログインを求められる
セキュリティ対応を口実に偽サイトへ誘導するフィッシングメールやSMS(ショートメッセージ)は、以前から使われている手口です。フィッシングとは、実在する組織などを装って偽サイトへ誘導し、IDやパスワード、クレジットカード情報などを入力させて盗み取る手口です。
今回も、「脆弱性への対応」や「サービス再開」を理由に、ログインやパスワードの再設定を求められる可能性があります。PHPの脆弱性に関連した理由で個人情報を求められる連絡が来ても、焦って対応しないようにしましょう。
改ざんされたサイトから、詐欺サイトや不正なソフトに誘導される
更新が遅れたサイトが改ざんされると、いつも使っているサイトが危険になることがあります。改ざんされたWebサイトでは、不正なソフトウェアのダウンロードに誘導されたり、別の詐欺サイトへ転送されたりするおそれがあります。
詐欺にあわないための対策
ここまで紹介した手口は、普段利用しているサービスやサイトを装うため、見た目だけで本物かどうかを見分けるのは難しいものです。そのため、届いたメールやSNSの案内だけで判断するのではなく、公式情報を自分で確認する方法を決めておくことが大切です。
メールやSMSのリンクではなく、公式サイト・アプリから確認する
サービスからのお知らせが届いても、メールやSMSのリンクから開かないようにしましょう。公式サイトをブックマーク(お気に入り)に登録するか、公式アプリを利用してお知らせを確認してください。ログインやパスワードの変更も、ブックマークから開いた公式サイトや公式アプリから行いましょう。
送信元の表示だけで本物と判断しない
メールの送信元に、知っている会社の名前やアドレスが表示されていても、本物とは限りません。送信元の表示は偽装できるため、それだけで真偽を判断できない場合があります。本物らしく見えるメールでも、少しでも不審な点があれば、リンクは開かずに公式サイトで確認しましょう。
セキュリティソフトで危険なサイトや詐欺メールをブロックする
本物か迷うメールやWebサイトは、セキュリティソフトの力を借りて見分ける方法もあります。
ウイルスバスター クラウド(Windows/Mac)は、AI技術でさらに進化した多層防御でウイルスなどの不正プログラムへの感染を未然に防ぎます。
さらに「Web脅威対策」によって、個人情報や金銭をだまし取る目的のネット詐欺サイト(偽サイト・詐欺サイト)へのアクセスをブロックします。
※全ての機能一覧はこちら
ウイルスバスタークラウド(Windows/Mac)無料体験版
ウイルスバスター クラウドは、パソコンだけでなくスマホやタブレットにも3台まで*対応しています。
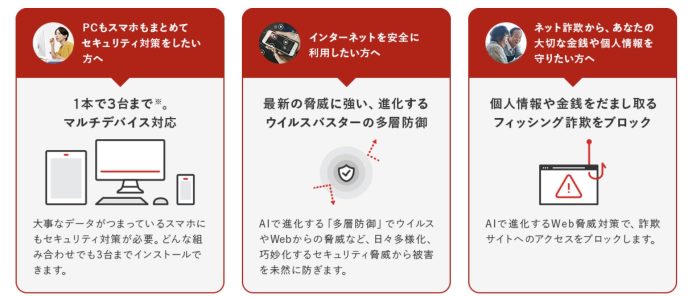
※ 1台にOSがひとつの場合。Windows、Mac、Chromebook、Android、iOS・iPadOSでご利用いただけます。
改ざんされたWebサイトのように、見た目では危険かどうか判断しにくい場面こそ、セキュリティソフトを活用して備えましょう。
Webサイトを運営している場合に対応すべきこと
今回の脆弱性は、PHPを利用して公開されているWebサイト全般に影響する可能性があります。
特に注意すべきなのは、PHP本体の脆弱性のため、WordPressやEC-CUBEなどのアプリケーションを最新版へ更新しただけでは解決しない点です。サポートが終了した古いPHPバージョンも影響を受ける可能性があります。
確認したい4つのポイントを順に紹介します。
1. 自分のサイトでPHPが使われているかを確かめる
まずは、自分のWebサイトやサービスでPHPが使われているかを確かめます。PHPはWordPressや一部のNAS、イントラネットシステム、業務アプリケーションなどにも利用されています。IPAは、製品や機器の内部でPHPが使われている場合があるとしています。公開サーバだけでなく、社内の機器も影響の有無を確認してください。
影響を受けるかどうか確認するツールとして、トレンドマイクロが無料でPHP2Shellリスク評価ツールを提供しています。必要な対策の検討にお役立てください。
【参考情報】
IPA|【事前準備のお願い】PHPのセキュリティリリース公開予定について
WordPress|要件
NCSC(英国 国家サイバーセキュリティセンター)|Critical security issue affecting PHP
2. 修正版のPHPに更新する
更新先の修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35です。PHPの開発チームは、Linuxなどの配布元が提供するパッケージでPHPを入れている場合は、配布元の更新パッケージを確認するように案内しています。
PHP 8.1以前はサポートが終了しており、現在は修正版が公開されていません(開発チームはソースコードへの修正のみ公開しています)。8.1以前を使っている場合は、配布元やサーバ事業者に修正の有無を確認するか、サポートが続いているバージョンへ移行する必要があります。
更新したあとは、サイトの表示や問い合わせフォーム、決済などが正しく動くかを確かめましょう。
【参考情報】
PHP|Security advisory: Critical remote code execution vulnerabilities, update now
3. すぐに更新できない場合はサイトの一時停止を検討する
国家サイバー統括室は、すぐに更新できない場合はWebサイトの一時停止も有効な対策だとしています。PHPの開発チームは、設定を変えて一部の攻撃経路を減らす方法も示しています。ただし、設定変更だけでは安全にならず、完全な解決策は更新だけとしています。
サイトを一時停止する場合は、トップページや公式SNSでメンテナンス中であることを知らせておきましょう。正式なお知らせがあれば、顧客も便乗した偽の連絡と見分けやすくなります。
【参考情報】
国家サイバー統括室|公式X(@cyber_forecast)
4. 更新後も改ざんの痕跡がないかを点検する
修正版に更新したあとも、更新前に攻撃を受けていないかを確かめることが大切です。IPAは2024年のPHPの脆弱性の際に、修正プログラムを適用済みの場合でも、通信ログ(サーバへのアクセスの記録)などから被害を確認するよう呼びかけました。
警察庁は、改ざんを見つけるための着眼点として、次のような項目を挙げています。
改ざんが見つかった場合、警察庁は、すぐにサービスを停止してアクセスログなどを保存するよう求めています。攻撃者にアクセスされた可能性がある機器のパスワード変更も必要です。そのうえで、最寄りの警察署かサイバー犯罪相談窓口に通報・相談してください。
【参考情報】
IPA|PHPの脆弱性(CVE-2024-4577)を狙う攻撃について
警察庁|ウェブサイト改ざん対策
今日できる対策から始めましょう
今回のPHPの脆弱性では、立場によってすべきことが分かれます。サービスを利用するだけの人に求められるのは、この騒ぎに便乗した連絡にあわてて反応しないことです。「脆弱性対応のため」「至急ログインを」といった連絡が届いたら、リンクは開かずに公式アプリやブックマークから確かめましょう。パソコンやスマホにセキュリティソフトを入れておくと、迷ったときの確認にも役立ちます。
自分でWebサイトを運営している人は、PHPのバージョンと更新状況を早めに確かめましょう。更新後は、改ざんの痕跡がないかも点検しておきましょう。
執筆者情報
同じカテゴリの人気記事
無料体験版のご紹介
パソコンやスマホのセキュリティ対策が気になるときは・・・
まずは30日間、無料体験してみませんか?
スマホ・タブレットをお使いのお客さま
(Android/iOS/iPadOS)
パソコンをお使いのお客さま
(Windows/MacOS)
- ※Windows8.1以上をお使いの方は、Microsoft Storeからもダウンロードできます。
- ※無料体験版をご利用の際は、クレジットカードの登録不要!
- ※30日無料体験版は、無料体験期間終了後、自動で有償版に切り替わることはございません。
- ※Windows版とMac版ではご利用いただける機能が異なります。詳しくは機能一覧をご覧ください。
- TREND MICRO、およびウイルスバスターはトレンドマイクロ株式会社の登録商標です。
- 「Android」、「Google Play」はGoogle LLCの商標です。
- 「iOS」、「iPadOS」、「MacOS」、「App Store」はApple inc. の商標です。
- 「Microsoft」はMicrosoft Corporation の商標です。
