2026年9月、Androidスマートフォン(以下スマホ)を狙う不正アプリ(スマホに害を与えるアプリ)について、国内で注意喚起が相次ぎました。攻撃者は、動画アプリやポイント還元サービスを装ったアプリを利用者にインストールさせ、感染したスマホを遠隔操作します。
TrendLifeのリサーチチームは、調査の結果、インストールに至る経路の異なる2系統を確認しました。攻撃者が使う管理画面の名前にちなみ、本記事では各系統を「鷲」「鷹」と呼びます。
本記事では、両系統に共通する手口と、インストールの前に気づける3つのサイン、誤ってインストールしてしまった場合の対処法を解説します。
※本記事は2026年10月時点の情報を基に作成しています。TrendLifeのリサーチチームが確認した手口を紹介するもので、被害の規模を示すものではありません。
※本記事で取り上げる不正アプリは、記事中に登場する実在のサービスや企業とは一切関係ありません。ブランド名はすべて各社の商標または登録商標です。
2026年9月、スマホの不正アプリに関する注意喚起が相次ぎました
2026年9月7日にPayPay株式会社、翌8日にフィッシング対策協議会が、スマホの不正アプリに関する注意喚起を公開しました。どちらも、メールやSNSの広告から誘導されたサイトでアプリをインストールしないよう呼びかけています。
9月7日、PayPay株式会社は次のように説明しています。
不審なメールやSNS上の広告などをきっかけとして誘導されたサイトやリンク先から、アプリをダウンロード・インストールしたことにより、ご利用のスマートフォンがマルウェアに感染し、第三者に不正に操作される事例が確認されています。
PayPay株式会社 | 不審なサイトやリンク先からのアプリのダウンロードにご注意ください
引用にある「マルウェア」は、スマホやパソコンに害を与えるプログラムの総称です。同社は、感染したスマホが第三者に遠隔操作され、身に覚えのない送金や決済が行われるおそれがあると説明しています。
翌9月8日には、フィッシング対策協議会も注意喚起を公開しました。
同協議会によると、Android スマートフォン用の不正アプリのインストールへ誘導するフィッシングメールについて、報告を受けている旨を伝えています。メールには、アプリの更新、お知らせの確認、ポイント付与、抽選、クーポン、プレゼントなど、さまざまな文面が確認されていると説明しています。
さらに、動画アプリを装う不正アプリによってスマホが乗っ取られ、決済アプリで送金される被害についての報道も確認できます。
【参考情報】
PayPay株式会社|不審なサイトやリンク先からのアプリのダウンロードにご注意ください
フィッシング対策協議会|不正アプリのインストールへ誘導するフィッシングメール
読売新聞オンライン|TikTok装う不正アプリでスマホ乗っ取り、PayPayアプリで送金の被害急増…「あらゆる遠隔操作可能」
入り口は「SNSの広告」と「メール」の2つに分かれる
TrendLifeの調査では、日本を狙う不正アプリは入り口で2つに分かれます。1つはSNSの広告から広がる「鷲」、もう1つはメールから広がる「鷹」です。どちらの場合でも、最後にはスマホが第三者による遠隔操作を受ける状態になります。
「鷲」はSNSの広告から
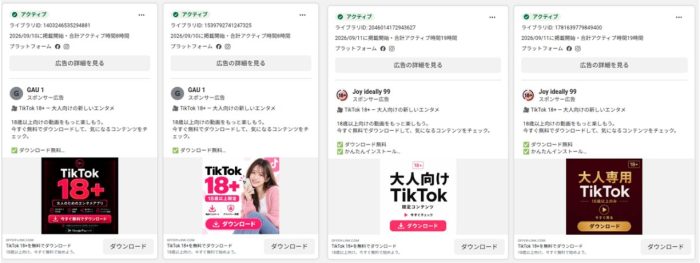
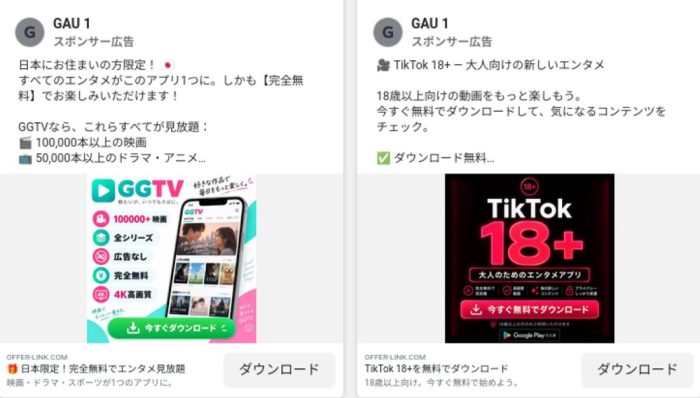
「鷲」は、SNSに出稿された広告が入り口です。TrendLifeは、動画共有アプリを装う広告が、FacebookやInstagram上で配信されていることを確認しました。同じ広告の出稿者が、別のアプリ名でも宣伝していました。
広告をタップすると、アプリの配布をうたうWebサイトに誘導されます。アプリストアを経由しないため、審査を受けていないアプリがそのまま配られます。
「鷹」はメールから
「鷹」は、メールが入り口です。TrendLifeの調査では、ポイント関連のアプリ、実在しない架空のアプリ、ショート動画のアプリ、国税電子申告・納税システム(e-Tax)を装うアプリの配布を確認しました。
e-Taxをかたる例では、Google Playを装ったサイトでアプリが配られていました。そのサイトには、インストールの手順が図入りで用意されており、読み手が迷わず操作を進めてしまうよう作られていました。
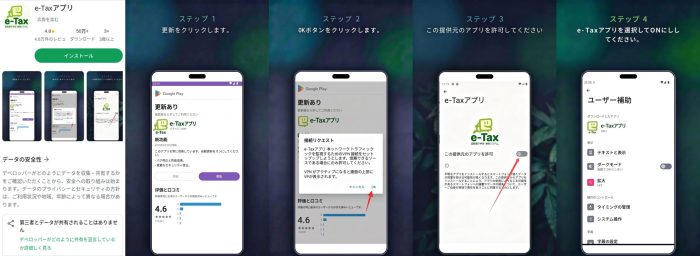
*2つを「鷲」「鷹」と呼ぶのは、攻撃者側の管理画面に由来します。TrendLifeが通信先を調べたところ、「鷲」は海外の調査で「Flying Eagle(フライング・イーグル)」と報告されている仕組みと共通点があり、「鷹」では「黑鹰(ブラック・ホーク)」と名付けられた管理画面が見つかりました。
【参考情報】
Hunt.io|Flying Eagle Android RAT: Leaked Source Code, 170 Active Servers, and a New Platform Called Night Dragon
不正アプリをインストールした後の挙動
不正アプリをインストールすると、スマホは第三者に遠隔操作される状態になります。さらに、正規のアプリに偽の入力画面を重ねて表示し、暗証番号などを盗む機能も確認しています。
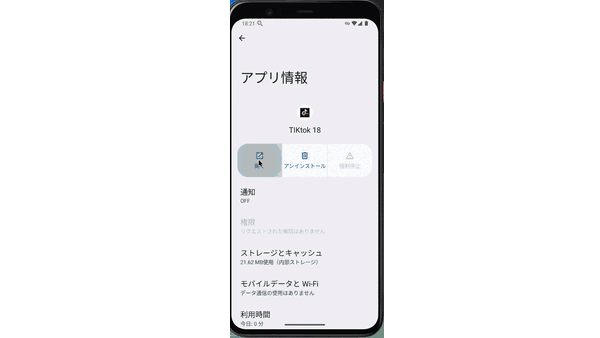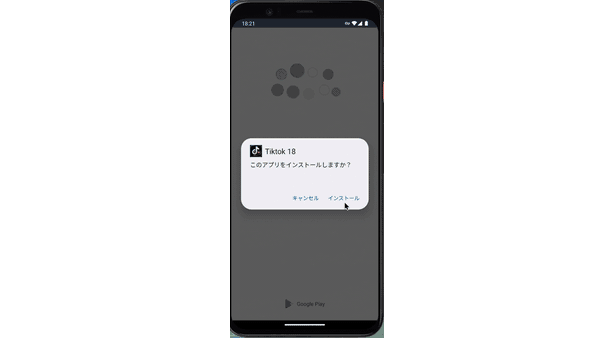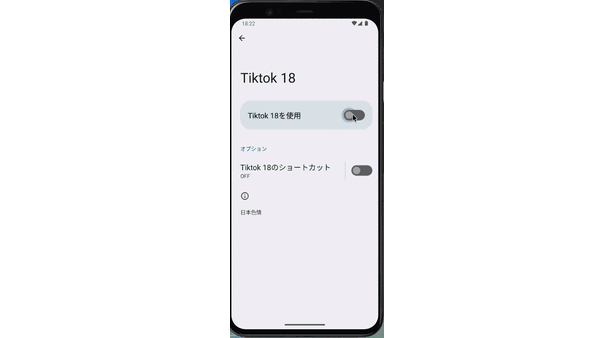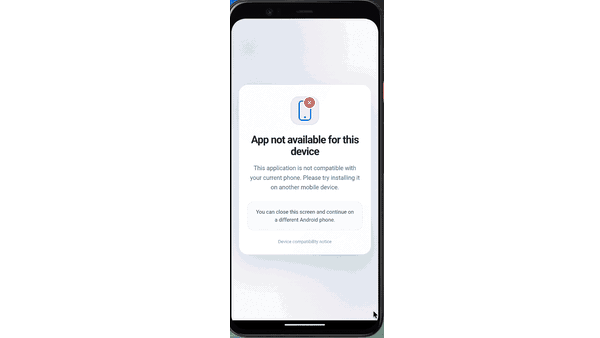
遠隔操作される状態になると、持ち主が気づかないうちに画面が操作されます。決済アプリを通じて、身に覚えのない送金や決済が行われるおそれもあります。
偽の入力画面は、正規のアプリを開いた瞬間に重なって表示されます。本物のつもりで入力した暗証番号やアカウント情報(ID・パスワード)が、そのまま攻撃者に送られます。
TrendLifeの調査では、メールが入口の「鷹」の通信先から、2026年10月7日時点で、日本の金融機関のアプリ49件、決済関連のアプリ4件、その他のアプリ2件を対象とした偽画面が配信されていることを確認しました。配信される偽画面は日々入れ替わっており、日本の金融機関や決済サービスが重点的に狙われているとみられます。
削除されにくくする仕掛けも確認しています。不正アプリの中には、アプリの一覧を開いてもホーム画面に戻され、アンインストールの操作が妨害されるものも確認されました。一度インストールしてしまうと、自分で取り除くのは簡単ではありません。
インストール前に確認するべき3つの危険なサイン
これらの不正アプリは、インストールの途中で必ず不自然な許可を求めます。次の3つのうち1つでも当てはまったら、その場で操作をやめてください。
アプリストア以外の画面からインストールを求められる
広告やメールのリンクから開いた画面が「Google Play」に見えても、見た目をまねただけの偽の画面であることがあります。「不明なアプリのインストール」「この提供元のアプリを許可」といった設定の切り替えを求められたら、アプリストアの外からアプリをインストールしようとしている合図です。
そもそも公式に提供されていないアプリを、あるかのように見せる例もあります。アプリの提供元を確かめたいときは、メールの中ではなく、その組織の公式サイトで確認してください。
【参考情報】
フィッシング対策協議会|国税庁をかたり不正アプリのインストールへ誘導するフィッシングメール
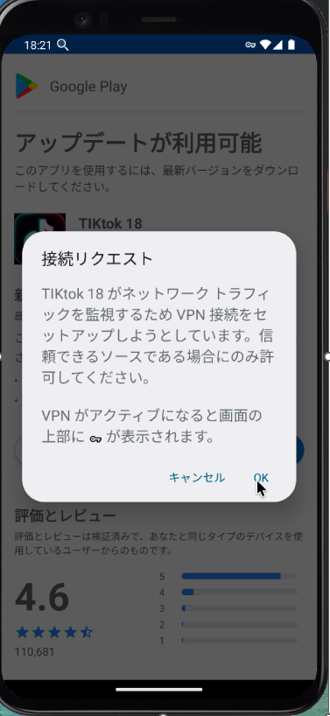
「VPN接続をセットアップ」という許可を求められる
インストールの途中で「接続リクエスト」「VPN接続をセットアップ」と表示され、許可を求められます。VPNは通信の経路を切り替える仕組みで、動画アプリやポイントアプリで求められることは一般的ではありません。
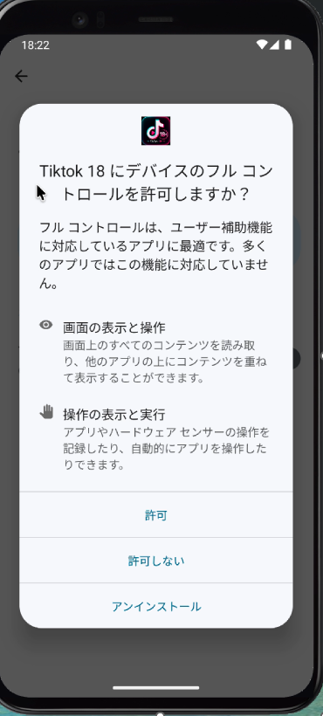
「デバイスのフルコントロール」の許可を求められる
Androidの「ユーザー補助」の設定画面に誘導され、「デバイスのフルコントロール」を許可するよう求められます。「ユーザー補助」は、本来は画面の読み上げなど、操作を助けるための機能です。許可すると、画面に表示されている内容の読み取りや、画面の操作をアプリに任せることになります。
これが、遠隔操作につながる最後の関門です。一般の動画アプリやポイントアプリが、この権限を必要とすることはありません。「アプリを使うために必要」と案内されても、許可しないでください。
Androidの不正アプリ被害を防ぐための3つの対策
今回の手口は、入り口がメールとSNSの広告に限られています。アプリをインストールする方法をあらかじめ決めておけば、不正アプリに出会っても避けやすくなります。
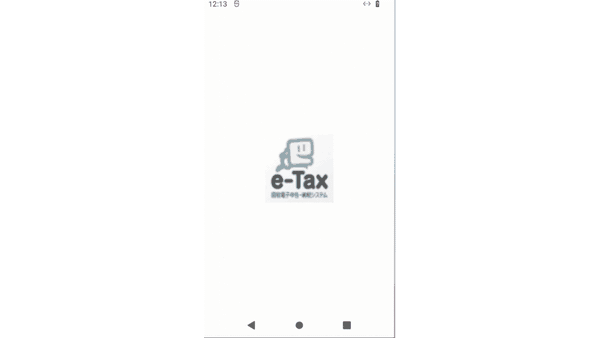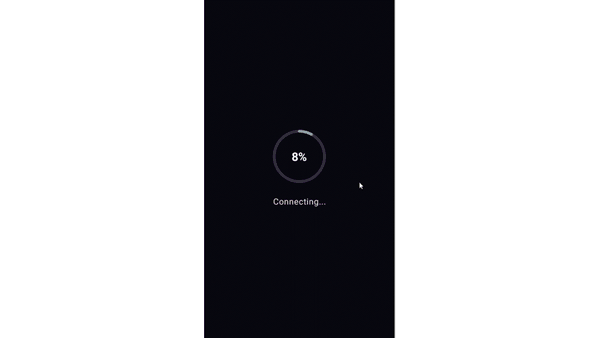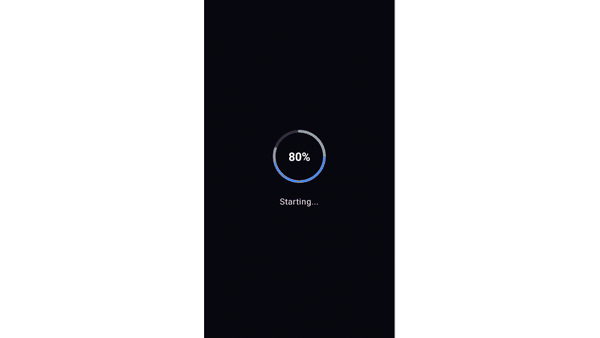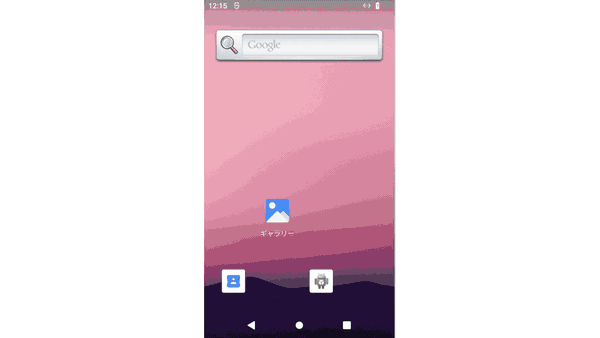
アプリはホーム画面のGoogle Playからインストールする
欲しいアプリを見つけたら、広告やメールの画面から進めず、いったん閉じてください。ホーム画面の「Google Play」アプリを自分で開き、アプリ名で検索して入れ直します。この一手間だけで、偽の配布サイトから入れてしまう事態を避けられます。
メールやSMSのリンクをタップしない
アプリのインストールは必ず正規サイトのリンクやスマートフォンのアプリストアから行ってください。ポイントの付与や当選、還付の案内でアプリを勧められたときは特に注意し、リンクをタップせずに確認しましょう。
セキュリティアプリを活用する
セキュリティアプリは、不正アプリや偽サイトに気づくきっかけになります。
ウイルスバスター モバイル(iOS/iPad OS/Android)は、「不正アプリ対策」*によって、人気アプリや有名企業を装った不正アプリのインストールを防ぎます。
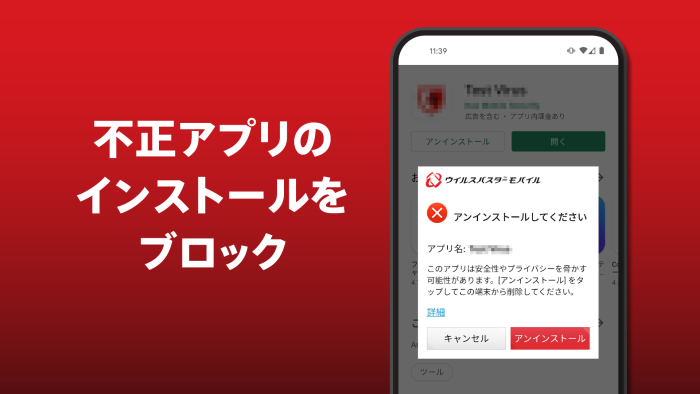
*「不正アプリ対策」はAndroid版でご利用いただけます。
*全ての機能一覧はこちら
ウイルスバスター モバイル(iOS/iPadOS/Android)無料体験版
Androidで不正アプリをインストールしてしまった場合の対処法
不正アプリを入れてしまった場合は、まず通信を止め、次に別の端末からアカウントを守ります。先に端末を初期化すると、確認に必要な記録まで消えてしまうため、順番が大切です。
- 機内モードをオンにし、Wi-FiとBluetoothをオフにして、遠隔操作の通信を止めます。
- 手元の安全な別の端末(パソコンや家族のスマホ)から、Googleアカウント、携帯電話会社、決済サービスなど重要なアカウントのパスワードを変更します。
- 同じ別の端末から、決済の履歴とログインの履歴を確認し、身に覚えのない記録がないか調べます。
- 身に覚えのない送金や決済が見つかった場合は、該当する決済サービスや金融機関にすぐ連絡します。
- 最近入れたアプリを確認し、身に覚えのないアプリをアンインストールします。
- 不正利用や不正アクセスが疑われる場合は、警察相談専用電話「#9110」に相談します。すでに被害が出ているときは、最寄りの警察署で被害届の提出をしてください。
- 必要な確認と手続きが終わったら、端末の初期化(工場出荷時の状態に戻すこと)を検討します。アンインストールの操作が妨害されて削除できない場合も、初期化が選択肢になります。
Android端末の乗っ取りが疑われる場合の確認方法については、次の記事でも詳しく解説しています。
【関連記事】
TrendLife | Androidの乗っ取りが疑われる場合の確認方法!手口や対処法を解説
詐欺対策専用アプリでできる対策
「詐欺バスター」の詐欺チェック機能は、広告や、受け取ったメッセージやリンクに詐欺の疑いがないかを確認できます。
トレンドマイクロ 詐欺バスター(iOS/Android)
【トレンドマイクロ 詐欺バスターで怪しい広告やメッセージをチェック!】
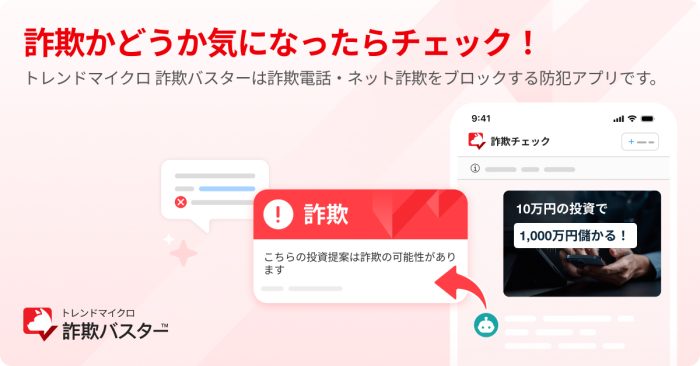
トレンドマイクロ 詐欺バスターはネット詐欺や詐欺電話をブロックする詐欺対策専用アプリです。
怪しいWebサイトやテキストメッセージ、オンライン広告をスクリーンショットで撮影し、その写真をアプリに送信すると、詐欺の可能性がないか、AIがチェックします。
以下のアプリストアより、30日間の無料体験版をインストールしましょう。
QRコードからアプリをインストールする
トレンドマイクロ 詐欺バスターのその他の機能(クリックして詳しく見る)
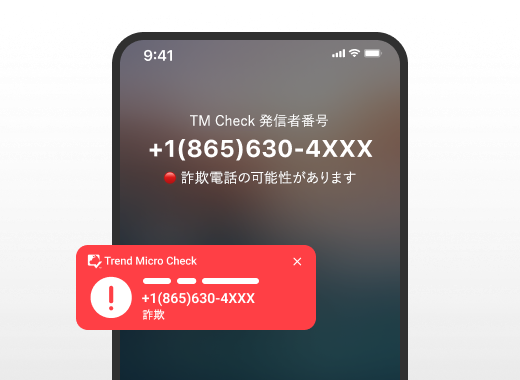
発信および着信時に特殊詐欺の疑いがある場合は画面上に警告を表示します。ブロック設定を有効にすることで、発着信の自動的な切電も可能です。
※iPadOSでは詐欺電話対策はご利用いただけません。iOSでは発信時のブロック(自動的な切電)はご利用いただけません。
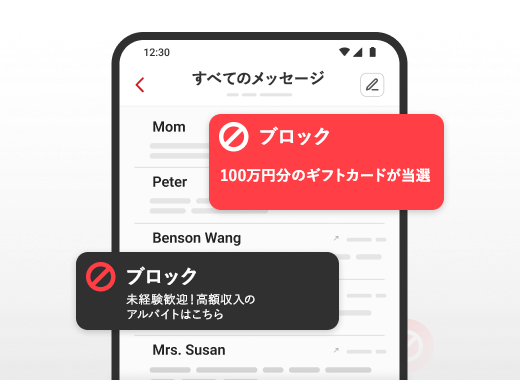
詐欺の可能性があるメッセージをSMSフィルタで識別し、迷惑メッセージフォルダに自動で振り分けます。
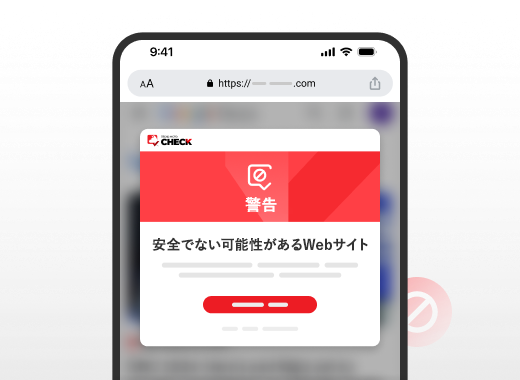
個人情報や金銭を狙うフィッシングサイトや、不正アプリをダウンロードさせるサイトなどの、不正なサイトへのアクセスをブロックします。
※ iOS・iPadOSではSafariのみ対応
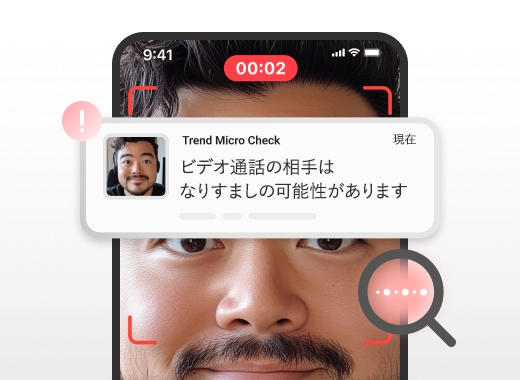
ビデオ通話やライブ配信において、ディープフェイクによるなりすましの可能性がある際は警告を表示します。LINE、Instagramなどの、ビデオ通話機能やライブ配信機能があるアプリ各種でご利用いただけます。
詐欺バスターの詳しい説明はこちら
アプリは公式アプリストアからインストールしましょう
アプリはホーム画面のGoogle Playからインストールするようにしましょう。
また、一般的な動画アプリやポイントアプリが、VPN接続の設定や「デバイスのフルコントロール」といった権限を必要とすることはほとんどありません。そのような許可を求められた場合は操作を中止し、すでにインストールしてしまった場合は本記事の対処法を参考にアンインストールを進めましょう。
執筆者情報
同じカテゴリの人気記事
無料体験版のご紹介
パソコンやスマホのセキュリティ対策が気になるときは・・・
まずは30日間、無料体験してみませんか?
スマホ・タブレットをお使いのお客さま
(Android/iOS/iPadOS)
パソコンをお使いのお客さま
(Windows/MacOS)
- ※Windows8.1以上をお使いの方は、Microsoft Storeからもダウンロードできます。
- ※無料体験版をご利用の際は、クレジットカードの登録不要!
- ※30日無料体験版は、無料体験期間終了後、自動で有償版に切り替わることはございません。
- ※Windows版とMac版ではご利用いただける機能が異なります。詳しくは機能一覧をご覧ください。
- TREND MICRO、およびウイルスバスターはトレンドマイクロ株式会社の登録商標です。
- 「Android」、「Google Play」はGoogle LLCの商標です。
- 「iOS」、「iPadOS」、「MacOS」、「App Store」はApple inc. の商標です。
- 「Microsoft」はMicrosoft Corporation の商標です。
