パスキーとは、パスワードを入力する代わりに、スマートフォン(以下スマホ)やパソコンの顔認証・指紋認証・画面ロックの暗証番号でログインする認証方式です。銀行や証券会社、オンラインショップで「パスキーを設定しませんか」と案内されたことがある人も多いでしょう。
消費者庁は2026年10月29日、個人情報の漏えいが相次いでいることを受けた注意喚起のなかで、対策の1つとしてパスキーの活用を挙げました。トレンドマイクロの調査でも、パスキーを知っている人は91.1%にのぼり、すでに身近な存在になりつつあります。
【参考情報】
消費者庁|不正アクセスによる個人情報の漏えい等に関する注意喚起
トレンドマイクロ|パスワード・パスキーの利用実態調査2026
本記事では、パスキーの仕組みとパスワードとの違い、パスキーが必要な理由を解説します。あわせて、パスキーを設定したあとも気をつけたい5つのことを紹介します。
※本記事は2026年11月時点の情報を基に作成しています。
パスキーとは?パスワードとの違い
パスキーは、パスワードのように「秘密の文字列」をサイトに送ってログインするのではなく、秘密は自分の手元だけに置いたまま、サイト側には本人であることを証明する仕組みです。
業界団体のFIDOアライアンスが定めた標準規格に基づいていて、スマホやパソコンのロックを解除するのと同じ操作でログインできます。
【参考情報】
FIDOアライアンス|パスキー:パスワードレス認証
この「秘密を送るか、送らないか」の違いが、安全性の差につながります。順番に見ていきましょう。
パスワードは「秘密そのもの」を相手に渡す
パスワードでログインするとき、私たちは自分だけが知っている秘密の文字列を、そのままサイトに送っています。サイトは、受け取った文字列が登録されたものと一致するかを確かめて、ログインを許可します。
この仕組みには、2つの弱点があります。
- 渡す相手を間違えると、秘密がそのまま盗まれる
本物そっくりの偽サイトに入力すると、偽サイトの運営者はその文字列を受け取り、本物のサイトで同じように使えます。 - サイト側から漏れることがある
サイトは照合のためにパスワードに関する情報を保管しています。サイトが不正アクセスを受けると、それが流出するおそれがあります。
どちらも、「秘密を相手に渡している」ことが原因です。
パスキーは秘密を相手に渡さない
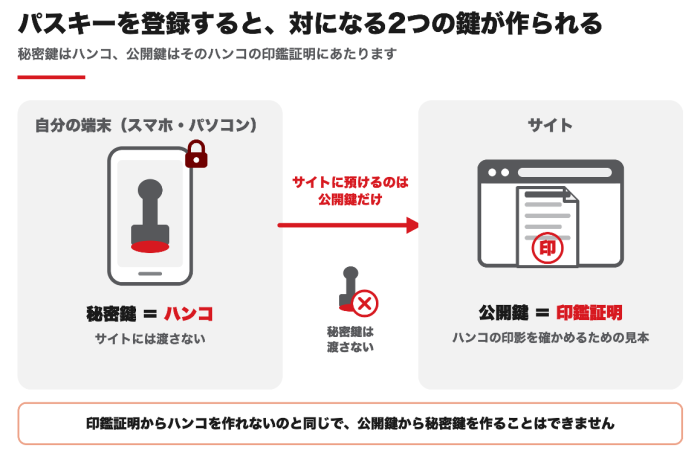
パスキーは、ハンコと印鑑証明の関係に近い仕組みです。
パスキーを登録すると、スマホやパソコンの中で、対になる2つの鍵が作られます。
1つは「秘密鍵」で、ハンコにあたります。もう1つは「公開鍵」で、そのハンコの印影を確かめるための見本(印鑑証明)にあたります。秘密鍵がサイトに送られることはありません。サイトに預けるのは、公開鍵だけです。
パスキーでログインする時の流れ
ログインのときは、次の流れで本人確認が行われます。
- サイトが、毎回異なるランダムな文字列(確認用の書類)を端末に送ります。
- 本人が、顔認証・指紋認証・画面ロックの暗証番号で端末のロックを解除します。
- 本人の端末が、手元の秘密鍵でその書類にハンコを押し、サイトに送り返します。
- サイトが、預かっている公開鍵(印鑑証明)と照らし合わせ、本人のハンコかどうかを確かめます。
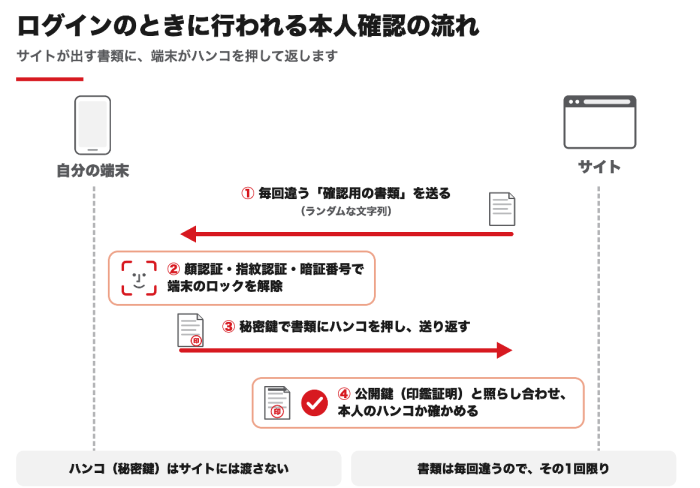
②の顔認証や指紋認証は、端末のロックを解除して「ハンコを押してよい」と許可するために使われます。顔や指紋のデータが端末の外に出ることはなく、サイト側に保存されることもありません。
パスキーの特徴
パスキーの仕組みには、パスワードにはない3つの特長があります。
- 秘密鍵(ハンコ)はサイトに渡さない
サイトに届くのは、ハンコを押した書類だけです。 - ハンコを押した書類は、その1回限りしか使えない
サイトは毎回違う書類を出すので、途中で盗まれても、次のログインには使えません。 - 公開鍵(印鑑証明)が漏れても、なりすましには使えない
印鑑証明からハンコを作れないのと同じで、公開鍵から秘密鍵を作ることはできません。
| パスワード | パスキー | |
|---|---|---|
| ログインのとき送るもの | 秘密の文字列そのもの | 秘密鍵で作った、その1回限りの証明 |
| 秘密を持っている場所 | 自分の記憶とサイト側 | 自分の手元だけ(端末や、同期先のGoogle・Appleのアカウント) |
| サイトから情報が漏れたら | なりすましに使われるおそれあり | 公開鍵だけなので、なりすましには使えない |
パスキーが必要な理由
偽サイトを見分けることが難しくなった今、「見分けられなくても被害にならない」ログイン方法が求められています。
偽物を見分けるのが難しくなっている
偽メールや偽サイトで個人情報をだまし取る手口を、フィッシングといいます。以前は、不自然な日本語などから偽物に気づけることもありました。しかし、生成AIで自然な文章が作れるようになり、こうした見分け方は通用しにくくなっています。フィッシング対策協議会も、見分け方の注意喚起だけでは被害を防ぎきれない状況だとしています。
【参考情報】
フィッシング対策協議会|フィッシング対策ガイドライン 2026年度版
ワンタイムパスワードも偽サイトでは悪用される
パスワードに加えて、スマホに届くワンタイムパスワード(1回だけ使える確認用の数字)を入力する方法も広く使われています。ただし、この方法も偽サイトには弱い面があります。
偽サイトのなかには、入力されたパスワードやワンタイムパスワードを、その場で本物のサイトに送り込むものがあります(AiTM攻撃と呼ばれます)。ワンタイムパスワードは短い時間しか使えませんが、その間に使われてしまえば、本人になりすましてログインされます。結局のところ、ワンタイムパスワードも「秘密を相手に渡す」仕組みであることに変わりはないのです。
パスキーなら偽サイトでは使えない
パスキーは、サイトのアドレス(ドメイン)ごとに作られます。サイトごとに、別々のハンコを持っているようなものです。
ログインのとき、端末は開いているサイトのアドレスを確かめ、そのサイト用のハンコだけを押します。偽サイトは見た目を本物そっくりにできても、アドレスまでは同じにできません。端末には偽サイト用のハンコがないので、偽サイトにハンコを求められても端末はハンコを押しません。
人の目では見抜けない偽サイトでも、端末がアドレスで自動的に見分けてくれます。ここが、パスワードやワンタイムパスワードとの大きな違いです。
【参考情報】
トレンドマイクロ|多要素認証を突破する「AiTM攻撃」とは?その対策は?
証券会社では、偽サイトを使った口座の乗っ取りが相次いだあと、国や業界団体の要請を受けてパスキーなどへの切り替えが進みました。そのなかで、不正取引は最も多かった2025年4月の3,033件から、2026年9月には2件まで減っています。
【参考情報】
金融庁|インターネット取引サービスへの不正アクセス・不正取引にご注意ください
パスキーを設定しても気をつけたい5つのこと
パスキーは安全なログイン方法ですが、設定後も気をつけたいポイントがあります。ここでは、パスキーを使っていても被害に遭うおそれがある5つのケースを紹介します。
ログインしたあとの情報を盗まれる
ログインすると、ブラウザにはログイン済みであることを示す情報が一時的に保存されます(Cookieと呼ばれます)。毎回ログインしなくても操作を続けられることがあるのは、この情報のおかげです。この情報を盗まれて別の端末に取り込まれると、パスワードもパスキーも使わずにアカウントに入られるおそれがあります。
この情報を盗む手段としてよく使われるのが、情報を盗み出す不正プログラム(ウイルスの一種)です。感染すると、ブラウザに保存されたIDやパスワード、Cookieが短時間で外部に送られます。画面に目立った変化がないため、感染に気づきにくいのが特徴です。
不正プログラムへの感染を防ぐために、スマホやパソコンのOSとブラウザを最新の状態に保ち、セキュリティソフトを使いましょう。銀行や証券会社など大切なサービスは、使い終わったらログアウトしておくと、盗まれる情報を減らせます。
【参考情報】
トレンドマイクロ|「多要素認証でも防げない」証券口座乗っ取りにどう備えるか?プロアクティブセキュリティの視点で考える
パスキーの保存先のアカウントを乗っ取られる
パスキーは、GoogleアカウントやApple Accountを通じて、複数の端末で共有(同期)できるようになっていることが多くあります。機種変更しても使い続けられて便利な反面、この保存先のアカウントを乗っ取られると、保存されたパスキーを悪用されるおそれがあります。2026年10月には、こうした手口で証券口座に不正にログインされた疑いがあるとして、証券会社が注意を呼びかけました。
GoogleアカウントやApple Accountにも、パスワード以外の確認を組み合わせる設定(Googleでは「2段階認証プロセス」、Appleでは「2ファクタ認証」)をしておきましょう。あわせて、アカウントを取り戻すときに使うメールアドレスと電話番号が、自分のものになっているかも確認してください。
【参考情報】
@IT|「パスキーだから安心」が危ない? SBI証券が警告したGoogle・Appleアカウント経由の口座乗っ取り
「パスキーを再登録して」という連絡にだまされる
「セキュリティ向上のため、パスキーを再登録してください」というSMS(ショートメッセージ)や、サポート担当者を名乗る電話で、パスキーの登録を求められることがあります。偽サイトでは、本物のサイト用のパスキーは作れません。しかし、案内に従ってIDやパスワード、確認コードを伝えてしまうと、その情報で本物のサイトにログインされ、相手の端末にパスキーを登録されるおそれがあります。相手のハンコを、あなたのハンコとして勝手に届け出られてしまうようなものです。
パスキーの登録や変更は、届いたSMSやメール、電話の案内からではなく、公式アプリやブックマークから開いた公式サイトから行いましょう。設定画面で登録済みのパスキーを確認できるサービスなら、身に覚えのない登録がないかもときどき見ておくと安心です。
パスワードでのログインが残っている
パスキーを設定したあとも、これまでのパスワードでログインできる状態が残っていることがあります。そのような状況で、例えば偽サイトから「パスキーが使えないので、パスワードでログインしてください」と案内されて入力すると、盗まれた情報で不正ログインされてしまいます。
パスワードでのログインを止められるサービスなら、止めておきましょう。ただし止める前に、パスキーでログインできることを必ず確かめてください。
スマホやパソコンを遠隔操作される
「ウイルスに感染しています」といった偽の警告画面や電話で、遠隔操作アプリ(離れた場所から他人の端末を操作できるアプリ)を入れるよう求められることがあります。入れてしまうと、本人がパスキーでログインしたあとの画面を、そのまま操作されてしまいます。パスキーは「本人がその場でログインしたか」は確かめますが、そのあと誰が操作しているかまでは確かめられません。
警告画面や電話の指示で、遠隔操作アプリを入れないでください。入れてしまったときは、すぐにインターネットから切り離し、利用しているサービスに連絡しましょう。
パスキーを設定するときの3つのポイント
トレンドマイクロの調査では、パスキーへの不安として「機種変更時の引き継ぎ」(35.6%)と「スマホの紛失・故障時にログインできなくなりそう」(35.3%)が多く挙がりました。設定する前に、次の3つを押さえておきましょう。
【参考情報】
トレンドマイクロ|パスワード・パスキーの利用実態調査2026
機種変更や紛失に備えておく
GoogleアカウントやApple Accountで同期しているパスキーは、新しい端末でも同じように使えます。同期していないパスキーは引き継げないため、新しい端末で登録し直します。スマホをなくしたり手放したりしたときは、Google アカウントや Apple Account の設定から、その端末を削除しておきましょう。同期していないパスキーは、サービスの設定画面から削除します。
公式アプリか公式サイトから設定する
パスキーの設定は、公式アプリか、自分でブックマークした公式サイトから行います。多くのサービスでは、アカウント設定の「セキュリティ」や「ログイン方法」といった項目にあります。
パスワードを止める前に試してみる
パスワードでのログインを止める前に、一度パスキーでログインできるか試しておきましょう。パスキーが使えない状態でパスワードを止めると、自分もログインできなくなります。
パスキーと一緒に、スマホとアカウントを守る
ここまでの5つのうち、ログインしたあとの情報を盗まれる、遠隔操作されるといったケースは、不正プログラムや偽の警告画面が入口です。保存先のアカウントの乗っ取りや再登録の連絡も、偽サイトや偽のSMSへの誘導から始まります。パスキーでログインを守りつつ、端末そのものはセキュリティソフトで守っておくと安心です。
「ウイルスバスター トータルセキュリティ スタンダード / プレミアム」では、次のような機能でこうした入口をふさぎます。
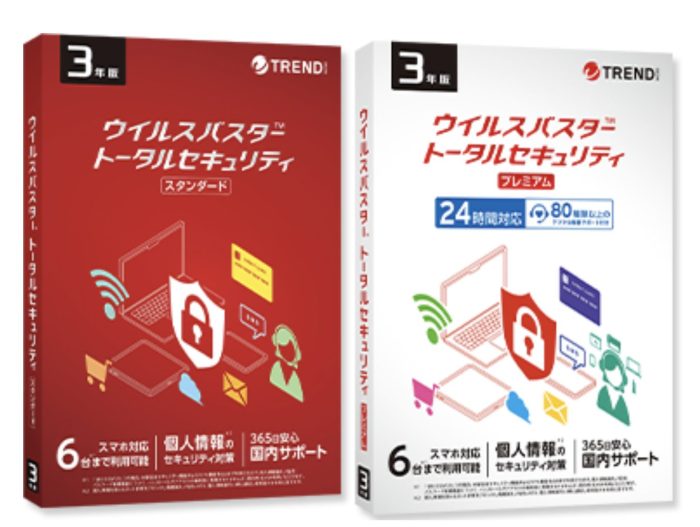
- 個人情報やお金を狙うフィッシングサイトなど、危険なサイトへのアクセスをブロック
- ダウンロードされたウイルスや不正なアプリをブロック
- メッセージの特徴や含まれるリンクを分析し、危険なSMSを見つける
- GoogleアカウントやSNSアカウントなどに不審な動きがないかを監視し、不正利用が疑われるときに警告
*使える機能は、端末の種類によって異なります。また、すべての被害を検知・警告できるわけではありません。
個人情報が流出してしまったときの対処法や、パスキー以外のアカウント対策は、別の記事でまとめています。
パスキーを設定してみましょう
パスキーは、すべてのサービスで一度に設定する必要はありません。まずは、銀行や証券会社、よく使うオンラインショップ、メールなど、お金や個人情報が集まっているサービスから1つ選んで設定してみてください。
設定すると、パスワードを思い出したり入力したりする手間がなくなり、ログインもかんたんになります。そのうえで、パスワードでのログインが残っていないか、保存先のアカウントは守れているかを確かめておけば、パスキーの強みをしっかり生かせます。
執筆者情報
同じカテゴリの人気記事



無料体験版のご紹介
パソコンやスマホのセキュリティ対策が気になるときは・・・
まずは30日間、無料体験してみませんか?
スマホ・タブレットをお使いのお客さま
(Android/iOS/iPadOS)
パソコンをお使いのお客さま
(Windows/MacOS)
- ※Windows8.1以上をお使いの方は、Microsoft Storeからもダウンロードできます。
- ※無料体験版をご利用の際は、クレジットカードの登録不要!
- ※30日無料体験版は、無料体験期間終了後、自動で有償版に切り替わることはございません。
- ※Windows版とMac版ではご利用いただける機能が異なります。詳しくは機能一覧をご覧ください。
- TREND MICRO、およびウイルスバスターはトレンドマイクロ株式会社の登録商標です。
- 「Android」、「Google Play」はGoogle LLCの商標です。
- 「iOS」、「iPadOS」、「MacOS」、「App Store」はApple inc. の商標です。
- 「Microsoft」はMicrosoft Corporation の商標です。
